Domain verbrennt.de kaufen?
Wir ziehen mit dem Projekt
verbrennt.de um.
Sind Sie am Kauf der Domain
verbrennt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain verbrennt.de kaufen?
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **

Ähnliche Suchbegriffe für Wireshark
Top-Angebote
Produkte zum Begriff Wireshark:
-
Rauch und Asche, Sachbücher von Amitav GhoshIn einer mitreissenden Mischung aus Reisebericht, Memoir und historischem Essay zeichnet der indische Autor die Anfänge des weltweiten Opiumhandels ab dem 19. Jahrhundert nach und macht deutlich, dass dessen Auswirkungen bis in die heutige Zeit reichen: von den mächtigsten Familien und prestigeträchtigsten Institutionen, deren Reichtum sich den Einnahmen aus dem Opiumgeschäft verdankt, bis hin zur amerikanischen Opioid-Epidemie und dem Oxycontin-Skandal. Während der jahrzehntelangen Archivrecherche für seine Ibis-Romantrilogie stellte Amitav Ghosh mit Erstaunen fest, dass die Lebenswege und Handelsrouten zahlreicher Menschen, auch seiner eigenen Vorfahren, im 19. Jahrhundert mit einer einzigen Pflanze verwoben waren: der Mohnblume. Das Britische Weltreich sicherte sich durch ihren Anbau in den indischen Kolonien die Handelsfähigkeit mit China, indische Bauern wurden über Jahrhunderte hinweg in prekärer Abhängigkeit gehalten, und die chinesische Bevölkerung wurde von einer unaufhaltsamen Drogenepidemie überspült. Währenddessen hofften internationale Handelsleute stets auf Reichtum durch die Beteiligung am Opiumhandel.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
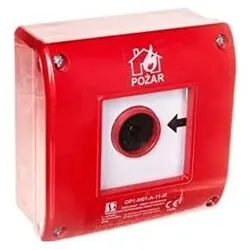
Spamel, Gefahrenmelder, N FeueralarmFeuermelder N/T 1N O+1NC Hammer - OP1-W01-A11-M. Manueller Feuermelder OP1 für den Einsatz in öffentlichen Industriegebäuden. In zwei Versionen erhältlich: in den Boden eingelassen und auf der Oberfläche montiert. Jede Version wird in zwei Typen angeboten: A und B. OP1 Typ A erfordert im Notfall nur das Zerbrechen des Glases, um den Knopf freizugeben. Typ B OP1 erfordert nach dem Glasbruch das Drücken des Knopfes mit automatischer Rückkehr. Drei Schalter SP22-10 (normalerweise offen) oder SP22-01 (normalerweise geschlossen) können jeweils eingebaut werden. Zusätzlich kann jede Ausführung mit einer Diode ausgestattet werden, die an einen Schalter oder direkt an eine Alarmanlage angeschlossen werden kann. Die Aktivierung erfolgt durch Zerbrechen des Glases (Typ A) oder durch Zerbrechen des Glases und Drücken der Taste mit automatischer Rückkehr (Typ B). Das Zurücksetzen des Status erfolgt durch Ersetzen des zerbrechlichen Elements (Glas – Bestellsymbol PPOŻ-5701). Das Produkt entspricht der Norm PN-EN 54-11. Tiefe: 52 mm. Busfähig: Nein. Netzteil: Nein. Funk: Nein. Externe Schnittstelle: Nein.50,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **

Wie kann ich Wireshark auf Android verwenden?
Wireshark ist eine Netzwerkanalyse-Software, die nicht direkt auf Android-Geräten verwendet werden kann. Es gibt jedoch alternative Apps wie Packet Capture oder tPacketCapture, die ähnliche Funktionen bieten und auf Android-Geräten verwendet werden können. Diese Apps erfassen den Netzwerkverkehr auf dem Gerät und ermöglichen es Ihnen, die Daten zu analysieren. **
Was kann man mit Wireshark alles herausfinden?
Mit Wireshark kann man den Datenverkehr in einem Netzwerk analysieren und verschiedene Informationen herausfinden. Dazu gehören beispielsweise die IP-Adressen der Kommunikationspartner, die übertragenen Datenpakete und deren Inhalte, die verwendeten Protokolle und Ports, sowie eventuelle Fehler oder Probleme im Netzwerk. Wireshark ermöglicht es auch, den Datenverkehr zu filtern und spezifische Informationen gezielt zu untersuchen. **
Top-Angebote
Produkte zum Begriff Wireshark:
-
Wireshark 101, Fachbücher von Laura ChappelEinführung in die Protokollanalyse. Viele praktische Übungen zu jedem Thema. Vorwort von Gerald Combs, Entwickler von Wireshark. Das Buch richtet sich an angehende Netzwerkanalysten und bietet einen idealen Einstieg in das Thema, wenn Sie sich für die Analyse des Datenverkehrs interessieren, sei es, weil Sie verstehen wollen, wie ein bestimmtes Programm arbeitet, sei es, weil Sie die zu niedrige Geschwindigkeit des Netzwerks beheben möchten oder weil Sie feststellen wollen, ob ein Computer mit Schadsoftware verseucht ist. Die Beherrschung der Aufzeichnung und Analyse des Datenverkehrs mittels Wireshark ermöglicht Ihnen, wirklich zu begreifen, wie TCP/IP-Netzwerke funktionieren. Wireshark ist das weltweit verbreitetste Netzwerkanalysewerkzeug, und die Zeit, die Sie mit diesem Buch zum Vervollkommnen Ihrer Kenntnisse aufwenden, wird sich in Ihrer täglichen Arbeit mehr als bezahlt machen.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rauch und Asche, Sachbücher von Amitav GhoshIn einer mitreissenden Mischung aus Reisebericht, Memoir und historischem Essay zeichnet der indische Autor die Anfänge des weltweiten Opiumhandels ab dem 19. Jahrhundert nach und macht deutlich, dass dessen Auswirkungen bis in die heutige Zeit reichen: von den mächtigsten Familien und prestigeträchtigsten Institutionen, deren Reichtum sich den Einnahmen aus dem Opiumgeschäft verdankt, bis hin zur amerikanischen Opioid-Epidemie und dem Oxycontin-Skandal. Während der jahrzehntelangen Archivrecherche für seine Ibis-Romantrilogie stellte Amitav Ghosh mit Erstaunen fest, dass die Lebenswege und Handelsrouten zahlreicher Menschen, auch seiner eigenen Vorfahren, im 19. Jahrhundert mit einer einzigen Pflanze verwoben waren: der Mohnblume. Das Britische Weltreich sicherte sich durch ihren Anbau in den indischen Kolonien die Handelsfähigkeit mit China, indische Bauern wurden über Jahrhunderte hinweg in prekärer Abhängigkeit gehalten, und die chinesische Bevölkerung wurde von einer unaufhaltsamen Drogenepidemie überspült. Währenddessen hofften internationale Handelsleute stets auf Reichtum durch die Beteiligung am Opiumhandel.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
Ähnliche Suchbegriffe für Wireshark
-
Spamel, Gefahrenmelder, N FeueralarmFeuermelder N/T 1N O+1NC Hammer - OP1-W01-A11-M. Manueller Feuermelder OP1 für den Einsatz in öffentlichen Industriegebäuden. In zwei Versionen erhältlich: in den Boden eingelassen und auf der Oberfläche montiert. Jede Version wird in zwei Typen angeboten: A und B. OP1 Typ A erfordert im Notfall nur das Zerbrechen des Glases, um den Knopf freizugeben. Typ B OP1 erfordert nach dem Glasbruch das Drücken des Knopfes mit automatischer Rückkehr. Drei Schalter SP22-10 (normalerweise offen) oder SP22-01 (normalerweise geschlossen) können jeweils eingebaut werden. Zusätzlich kann jede Ausführung mit einer Diode ausgestattet werden, die an einen Schalter oder direkt an eine Alarmanlage angeschlossen werden kann. Die Aktivierung erfolgt durch Zerbrechen des Glases (Typ A) oder durch Zerbrechen des Glases und Drücken der Taste mit automatischer Rückkehr (Typ B). Das Zurücksetzen des Status erfolgt durch Ersetzen des zerbrechlichen Elements (Glas – Bestellsymbol PPOŻ-5701). Das Produkt entspricht der Norm PN-EN 54-11. Tiefe: 52 mm. Busfähig: Nein. Netzteil: Nein. Funk: Nein. Externe Schnittstelle: Nein.50,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
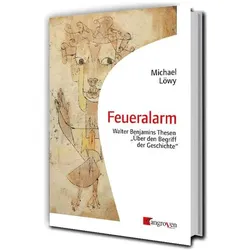
Feueralarm, Fachbücher von Michael LöwyDas Buch "Feueralarm" von Michael Löwy bietet eine umfassende Analyse von Walter Benjamins Thesen über den Begriff der Geschichte. In diesem Werk wird die komplexe Beziehung zwischen Geschichte, Erinnerung und der gegenwärtigen Zeit eingehend untersucht. Löwy interpretiert Benjamins Gedanken und stellt sie in einen zeitgenössischen Kontext, wodurch das Buch für Leser*innen aus den Bereichen Philosophie, Geschichtswissenschaft und kritische Theorie von grossem Wert ist. Die klare und zugängliche Sprache sowie die sorgfältige Aufbereitung der Inhalte machen es zu einer anregenden Lektüre für ein breites Publikum. Mit 176 Seiten bietet das Buch sowohl theoretische Grundlagen als auch neue Perspektiven, die zum Nachdenken anregen.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
-
Wie kann ich Wireshark auf Android verwenden?
Wireshark ist eine Netzwerkanalyse-Software, die nicht direkt auf Android-Geräten verwendet werden kann. Es gibt jedoch alternative Apps wie Packet Capture oder tPacketCapture, die ähnliche Funktionen bieten und auf Android-Geräten verwendet werden können. Diese Apps erfassen den Netzwerkverkehr auf dem Gerät und ermöglichen es Ihnen, die Daten zu analysieren. **
-
Was kann man mit Wireshark alles herausfinden?
Mit Wireshark kann man den Datenverkehr in einem Netzwerk analysieren und verschiedene Informationen herausfinden. Dazu gehören beispielsweise die IP-Adressen der Kommunikationspartner, die übertragenen Datenpakete und deren Inhalte, die verwendeten Protokolle und Ports, sowie eventuelle Fehler oder Probleme im Netzwerk. Wireshark ermöglicht es auch, den Datenverkehr zu filtern und spezifische Informationen gezielt zu untersuchen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.